Cegah Modus Penipuan, AI Buatan Akademisi di Indonesia Mampu Deteksi Link Palsu Berakurasi 97 Persen
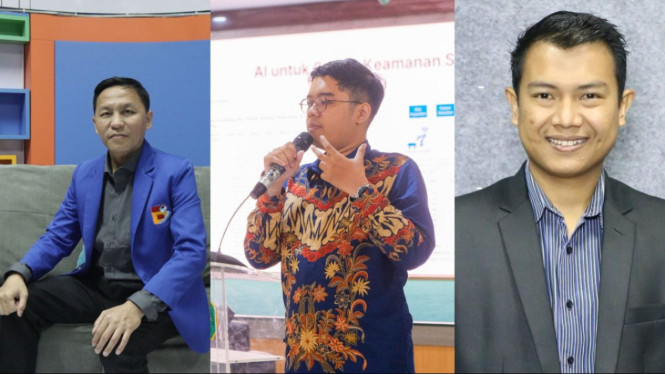

Mindset, VIVA Mindset – Di tengah eskalasi serangan siber yang menargetkan pencurian kredensial digital, tiga ilmuwan Indonesia berhasil merumuskan solusi preventif. Mereka mengembangkan sistem kecerdasan buatan (AI) yang dirancang khusus untuk mendeteksi tautan (link) phishing, dengan tingkat akurasi yang menembus angka 97,56 persen.
Terobosan teknologi ini merupakan hasil kolaborasi riset antara Hilman Singgih Wicaksana (Universitas Karya Husada) bersama Dr. Usman Ependi dan Dr. Ari Muzakir (keduanya dari Universitas Bina Darma). Riset tersebut dipublikasikan di bawah tajuk “URL-Based Phishing Detection Using a BERT-LSTM Model”.
Sebagai Peneliti Pertama dan Corresponding Author, Hilman Singgih Wicaksana menuturkan bahwa inisiatif riset ini lahir dari tingginya ancaman situs web palsu yang mengecoh pengguna demi merampas data pribadi, kata sandi, hingga akses perbankan digital.
"Pelaku siber kini menggunakan teknik yang semakin kompleks untuk menyamarkan URL agar terlihat seperti website resmi dan terpercaya, sehingga metode deteksi tradisional berbasis rule-based mulai mengalami keterbatasan dalam mengenali pola phishing modern," terang Hilman pada Mindset.viva.co.id.
Merespons keterbatasan tersebut, para peneliti memanfaatkan arsitektur deep learning yang mutakhir. Mereka menggabungkan kekuatan Bidirectional Encoder Representations from Transformers (BERT) dengan Long Short-Term Memory (LSTM). Melalui optimalisasi Bayesian Optimization, AI ini dilatih untuk mengidentifikasi URL tidak hanya dari struktur karakternya, melainkan dari konteks secara menyeluruh.
Performa model yang diusulkan ini tercatat amat baik, secara konsisten mengalahkan metode klasik dengan capaian akurasi 97,56 persen dan skor ROC-AUC sebesar 99,62 persen.
Bicara soal proyeksi implementasi, tim peneliti memiliki visi untuk mengonversi model AI ini menjadi sebuah situs web mandiri yang beroperasi melalui Application Programming Interface (API). Format ini dinilai paling relevan karena publik cukup menempelkan URL yang diragukan, lalu sistem akan mendeteksinya secara seketika (real-time).
Mengingat daya rusaknya yang fatal, tim memandang bahwa institusi perbankan adalah pihak yang paling membutuhkan benteng pertahanan ini.
"Sektor yang paling mendesak untuk mengadopsi teknologi ini adalah sektor perbankan dan layanan keuangan digital karena phishing sering digunakan untuk mencuri data pribadi nasabah, termasuk informasi login mobile banking, PIN, OTP, dan data transaksi keuangan," papar akademisi pemegang gelar Magister Komputer dari Universitas Diponegoro tersebut.